

Belangrijke Ledger Wallet update: wallets van resellers mogelijk onveilig, wij raden aan maatregelen te nemen!
Hardware wallets, en zeker die van Ledger, zouden de allerveiligste wallets in de industrie moeten zijn. De wallets zouden jouw Bitcoin en crypto ver weg moeten houden van hackers en exchanges. Daarom komt het nieuws deze week als een bom binnen: Ledger heeft inmiddels bevestigd dat er wallets in omloop zijn met een verborgen module die je 24 woorden recovery phrases kan uitlezen en via het mobiele netwerk kan verzenden, naar hackers dus. De getroffen wallets werden verkocht door CryptoBilis, een resellers in Zuidoost-Azië. Volgens blockchain onderzoekers zouden hackers inmiddels al miljoenen dollars gestolen hebben van Ledger wallet houders, al bevestigt Ledger zelf deze cijfers niet.
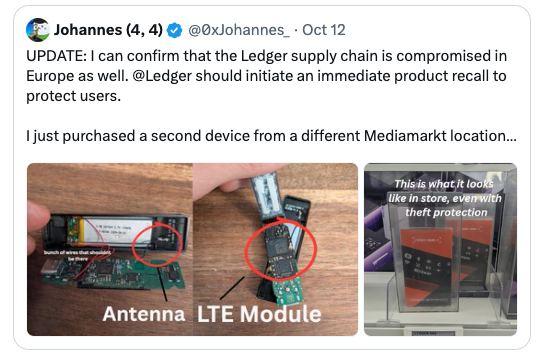
Maar ook dichter bij huis gaan de alarmbellen af: MediaMarkt is inmiddels gestopt met de verkoop van Ledger wallets sinds 13 oktober. De aanleiding is namelijk de melding van een klant die een ‘implantaat’ heeft aangetroffen. Ene Johannes had een Ledger wallet gekocht bij Mediamarkt en heeft deze opengemaakt en trof daar vreemde bedrading aan, een module én een antenne.. Ledger zelf heeft aangegeven dat er nog geen crypto verloren is gegaan, maar de paniek is inmiddels compleet. Concurrent Trezor grijpt ondertussen ook preventief in en dunt zijn reseller netwerk uit, uit voorzorg. Hoe kon dit gebeuren en loop jij als Ledger Wallet houder risico en welke maatregelen kun je nu nemen?
Hoe kon dit gebeuren met de crypto wallets van Ledger?
Voor zover bekend is Ledger zelf niet gehackt, maar goed ook want de uitgever van crypto’s populairste wallet heeft inmiddels al meer dan 7 miljoen exemplaren verkocht wereldwijd. Op dit moment lijkt het erop dat er iets mis gaat in de supply chain van Ledger: ergens tussen de fabriek en de winkel is er een wallet (of meerdere dus) open gemaakt, een module + antenne toegevoegd om vervolgens weer naar de winkeliers door te sturen. Met dit ‘knutselwerk’ van, hoogstwaarschijnlijk een criminele organisatie, zouden zij de secret phrase van de crypto wallets kunnen uitlezen, en dus je tegoeden stelen. In eerste instantie leek het erop dat dit alleen in een winkel in Zuidoost-Azië was gebeurd, maar nu lijkt het ook bij resellers in Europa mis te gaan..
Waar het in Europa misgaat, is nog niet helemaal duidelijk. Op X is er een klant, Johannes, die de wallet van Ledger uit elkaar heeft gehaald, en trof daar een vergelijkbaar element (plus antenne, om mee te zenden dus) aan in de wallet. Johannes dacht in eerste instantie dat het hier ging om een geretourneerde wallet, maar dat ontkracht MediaMarkt. Later bleek dat de wallet(s) van een Europese distributeur kwamen, die door heel Europa levert en hiermee zouden dus meer winkeliers mogelijk gecompromitteerde Ledger wallets verkopen, niet bewust uiteraard. Uiteraard zit Ledger boven op het voorval en zijn security experts (Donjon) aan de slag om te onderzoeken wat er precies aan de hand is. Maar één ding is zeker: als Ledger gebruiker kun je beter snel actie ondernemen!
Wat kun je doen als Ledger-gebruiker?
Heb je je Ledger gekocht bij een reseller of bij MediaMarkt, gebruik de wallet dan voorlopig niet meer tot nader officieel bericht van Ledger zelf. En wil je voorlopig liever geen gebruik maken van een externe wallet? Parkeer je crypto dan bijvoorbeeld tijdelijk even bij een veilige crypto exchange zoals Bitvavo bijvoorbeeld, die onder toezicht van de AFM staat en een account garantie heeft tot €100.000